KI-Kundensupport: HIPAA und PHI prüfen
Bevor Sie sich für ein Tool zur Gesundheitsunterstützung entscheiden, prüfen Sie, wohin die Patientendaten gelangen, und prüfen Sie, welche Leistungen Ihr Vertrag abdeckt.
Welche KI-Kundensupportplattformen sollte ein HIPAA-reguliertes Team bewerten?
Beginnen Sie mit Anbietern, deren offizielle Dokumentation berechtigte Dienste, verfügbare Geschäftspartnervereinbarungen und Ausschlüsse identifiziert. Salesforce und Zendesk veröffentlichen Anleitungen auf Funktionsebene. Freshdesk veröffentlicht einen HIPAA-Konfigurationsleitfaden für in den Geltungsbereich fallende Produkte. Bitten Sie um eine schriftliche Bestätigung, dass Ihre beabsichtigte KI-Funktion, Bereitstellung und Verbindungen enthalten sind, bevor Sie Patientendaten verwenden.
- Salesforce Agentforce. Salesforce dokumentiert Agentforce als HIPAA-berechtigt im Rahmen seiner Business Associate Addendum Restrictions. In der Dokumentation wird außerdem ein separater Ausschluss für Agentforce Coworker aufgeführt. Überprüfen Sie die genaue Funktion und Edition. Agentforce trust documentation · Agentforce Coworker FAQ
- Zendesk mit Advanced Compliance. Zendesk listet Dienste und Add-ons auf, die für seine Gesundheitsvereinbarung in Frage kommen, und beschreibt Ausnahmen für Integrationen und Anwendungen von Drittanbietern. Passen Sie die Abdeckungsliste an Ihr geplantes KI-Setup an. Zendesk Advanced Compliance
- Freshdesk. Freshworks veröffentlicht eine Liste berechtigter Produkte und obligatorische Konfigurationsanforderungen. Informieren Sie sich explizit über die KI-Funktion und alle damit verbundenen Dienste, bevor Sie sie in einen PHI-Workflow einbinden. Freshdesk HIPAA Configuration Guide
Was deckt eine BAA in einem KI-Support-Workflow ab?
Eine Geschäftspartnervereinbarung beschreibt, wie der abgedeckte Anbieter PHI nutzen und schützen kann. Laut HHS kann ein berechtigter Cloud-Dienst elektronische PHI verarbeiten, wenn die relevanten Parteien eine HIPAA-konforme Vereinbarung abschließen und ansonsten die geltenden HIPAA-Anforderungen erfüllen. Ordnen Sie die genauen Dienste zu, die die Informationen erstellen, empfangen, verwalten oder übertragen.
Verfolgen Sie ein synthetisches Beispiel durch Chat, Ticketspeicherung, Modellverarbeitung, Protokollierung, Benachrichtigungen, Exporte und CRM. Ein Supportprodukt kann berechtigt sein, während ein Connector oder Kanal, der dieselbe Nachricht empfängt, nicht unter die Vereinbarung fällt. Schalten Sie Ihre Datenschutz- und Sicherheitsteams ein, bevor Sie Patienteninformationen in den Arbeitsablauf einbinden. HHS Office for Civil Rights cloud guidance
Wie kann ein Gesundheitsteam die KI-Unterstützung testen, bevor es PHI einsetzt?
Verwenden Sie synthetische Datensätze, um Zugriffskontrollen, Prüfprotokolle, Weiterleitung und Aufbewahrung zu testen. Schließen Sie eine Person ein, die Informationen eingibt, die das System niemals sammeln sollte. Das Team benötigt einen Plan, wie der Eintrag erkannt, die Anfrage weitergeleitet und bereits gespeicherter Text verarbeitet werden kann.
Stellen Sie sich eine Klinik vor, die CatchGrow neben gesundheitsspezifischen Tools evaluiert. Es kann mit einem synthetischen Beispiel über allgemeine Öffnungszeiten beginnen und prüfen, wohin ein Patient weitergeleitet wird, der versucht, Testinformationen weiterzugeben. Dies ist ein Bewertungsbeispiel. CatchGrow wird hier nicht als PHI-fähiger Anbieter oder als Anbieter eines BAA vorgestellt.
Benutzen Sie die Leitfaden für KI-Piloten, die Checkliste für die menschliche Übergabe und die CRM-Workflow-Test den synthetischen Test zu planen.
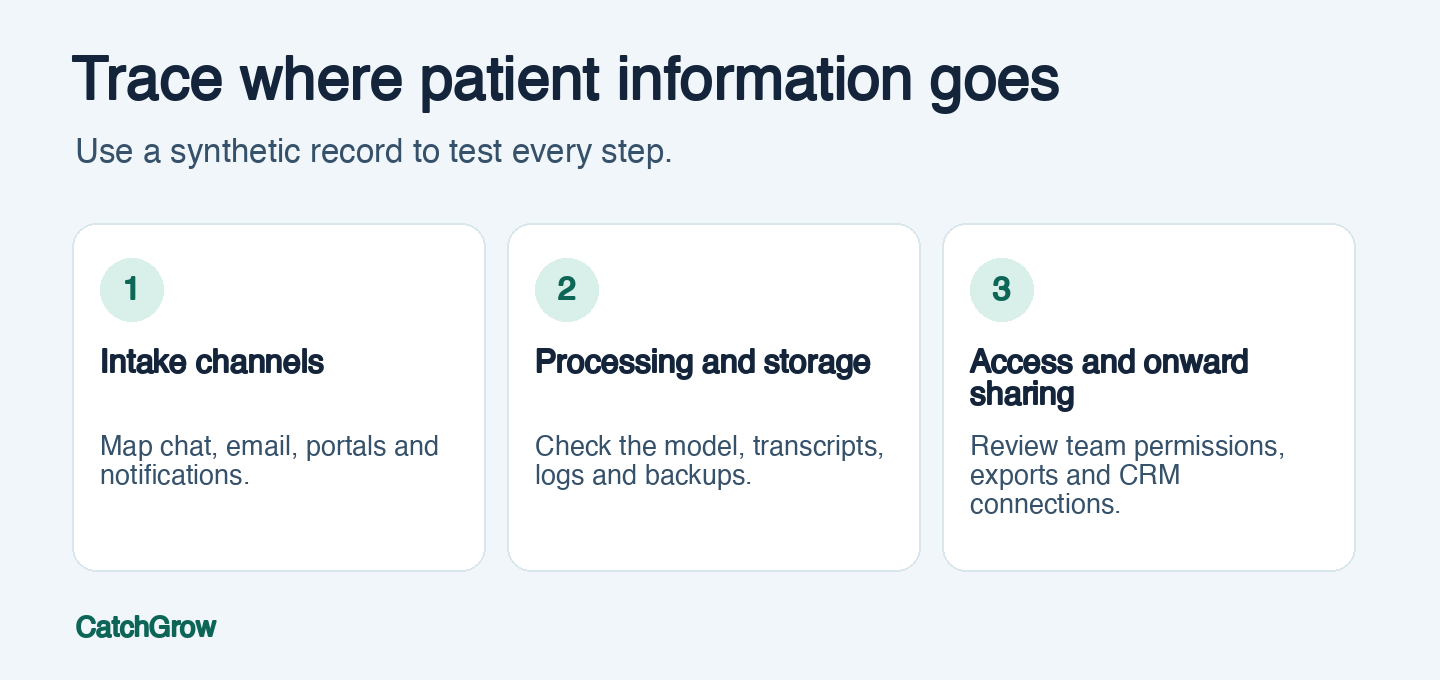
Foto Alexander Zvir via Pexels.
Häufige Fragen
Macht ein unterzeichnetes BAA ein KI-Tool allein schon HIPAA-konform?
Eine BAA regelt die Verpflichtungen des Anbieters für abgedeckte Dienste. Ihre Organisation muss weiterhin Risiken bewerten, den Arbeitsablauf konfigurieren und ihre eigenen Verantwortlichkeiten gemäß den geltenden Regeln erfüllen.
Kann ein Gesundheits-Chatbot Fragen aus öffentlichen Kliniken bearbeiten?
Ein Chatbot kann so konfiguriert werden, dass er öffentliche Fragen wie Öffnungszeiten und Wegbeschreibungen beantwortet. Bewerten Sie, was passiert, wenn ein Besucher trotzdem PHI übermittelt, einschließlich des Ortes, an dem die Plattform die Nachricht speichert.
Sind soziale DMs durch die BAA eines Helpdesk-Anbieters abgedeckt?
Der Versicherungsschutz richtet sich nach der Vereinbarung und der gesamten Leistungskette. Zendesk listet beispielsweise Dienste von Drittanbietern und soziale Integrationen als Ausschlüsse unter den beschriebenen Konfigurationen auf. Überprüfen Sie Ihren spezifischen Workflow.